PHP2Shell: Critical PHP RCE Flaw Exploited
PHP2Shell: ലോകമെമ്പാടുമുള്ള വെബ്സൈറ്റുകൾക്ക് ഭീഷണിയായ പുതിയ സൈബർ ആക്രമണം
PHP2Shell vulnerability – കഴിഞ്ഞ ദശാബ്ദത്തിലെ ഏറ്റവും ഗുരുതരമായ സൈബർ സുരക്ഷാ വീഴ്ചകളിൽ ഒന്നാണ് PHP2Shell. ഇത് ഒരു സാധാരണ വേൾഡ്പ്രസ് പ്ലഗിൻ പ്രശ്നമല്ല; ഇന്റർനെറ്റിന്റെ അടിസ്ഥാന ഘടകമായ PHP എഞ്ചിനിലെ തകരാറാണ്. ലോകമെമ്പാടുമുള്ള ദശലക്ഷക്കണക്കിന് വെബ്സൈറ്റുകൾ ഈ അപകടസാധ്യതയുടെ നേർക്ക് നിൽക്കുന്നു എന്നത് ഞെട്ടിപ്പിക്കുന്ന യാഥാർത്ഥ്യമാണ്. പാച്ച് ചെയ്യാൻ വൈകുന്നത് വെറും സാങ്കേതിക തകരാറല്ല, അത് നിങ്ങളുടെ ഡാറ്റയുടെയും ഉപയോക്താക്കളുടെയും സുരക്ഷയെ നേരിട്ട് ബാധിക്കും.
PHP2Shell എന്നാൽ എന്താണ്?
PHP2Shell എന്നത് CVE-2026-109618, CVE-2026-109619 എന്നീ രണ്ട് അതീവ ഗുരുതരമായ സുരക്ഷാ വീഴ്ചകളുടെ പൊതുവായ പേരാണ്. ഇവ രണ്ടും CVSS സ്കോർ 9.2 രേഖപ്പെടുത്തിയിട്ടുണ്ട് . ഏറ്റവും പ്രധാനപ്പെട്ട കാര്യം, ഒരു ആക്രമണകാരന് ലോഗിൻ ചെയ്യേണ്ടതില്ല; വെറും ഒരു HTTP അഭ്യർത്ഥനയിലൂടെ സെർവറിൽ സ്വന്തം കോഡ് പ്രവർത്തിപ്പിക്കാനാകും . അതായത്, നിങ്ങളുടെ വെബ്സൈറ്റിന്റെ നിയന്ത്രണം പൂർണ്ണമായി നഷ്ടപ്പെടാനുള്ള സാധ്യതയുണ്ട്.
ഈ വീഴ്ചയുടെ സാങ്കേതിക അടിസ്ഥാനം PHP-യുടെ മെമ്മറി കൈകാര്യം ചെയ്യുന്ന രീതിയിലാണ്. ഒരു അഭ്യർത്ഥന മെമ്മറി പരിധി കവിയുമ്പോൾ, PHP വർക്കർ പ്രോസസ് മുമ്പത്തെ അവസ്ഥ വൃത്തിയാക്കാതെ തുടരുന്നു. തുടർന്നുള്ള അഭ്യർത്ഥനകൾ ഈ “മലിനമായ” അവസ്ഥ ഉപയോഗിച്ച് കോഡ് എക്സിക്യൂഷൻ നടത്താം . ഇത് PHP 5.4 മുതൽ 8.5.11 വരെയുള്ള എല്ലാ പതിപ്പുകളെയും ബാധിക്കുന്നു .
ആക്രമണം ഇപ്പോൾ യാഥാർത്ഥ്യമാണ്
ഇത് ഭാവിയിലെ ഒരു സൈദ്ധാന്തിക ഭീഷണിയല്ല. 2026 ഒക്ടോബർ 21-ന് പാച്ച് പുറത്തിറങ്ങിയതിന് ശേഷം, യഥാർത്ഥ ആക്രമണങ്ങൾ റിപ്പോർട്ട് ചെയ്യപ്പെട്ടു. പെർപ്ലെക്സിറ്റിയുടെ സുരക്ഷാ ഗവേഷകൻ അഡെൽ കരിമി, Apache mod_php-യിൽ പ്രവർത്തിക്കുന്ന PHP 8.4.26-ൽ വിജയകരമായ റിമോട്ട് കോഡ് എക്സിക്യൂഷൻ സ്ഥിരീകരിച്ചു . അമേരിക്കൻ സൈബർ സുരക്ഷാ ഏജൻസിയായ CISA ഇതിനെ “ഇപ്പോൾ ചൂഷണം ചെയ്യപ്പെടുന്ന വീഴ്ചകളുടെ” പട്ടികയിൽ ഉൾപ്പെടുത്തി .
കൂടുതൽ ഗുരുതരമായ കാര്യം, ചൈനീസ് ബന്ധമുള്ളതായി സംശയിക്കുന്ന ഒരു ആക്രമണ സംഘം PHP2Shell-ഉം മറ്റൊരു Linux കേർണൽ വീഴ്ചയും (Fragnesia) സംയോജിപ്പിച്ച് യുഎസ്, ജപ്പാൻ, തായ്വാൻ, ദക്ഷിണ കൊറിയ എന്നിവിടങ്ങളിലായി കുറഞ്ഞത് 25 സെർവറുകളിൽ റൂട്ട് അനുമതി നേടി . ഇതിൽ യുഎസ് സർക്കാരുമായി ബന്ധമുള്ള മൂന്ന് സിസ്റ്റങ്ങളും ഉൾപ്പെടുന്നു . ഇത് ഒരു സാധാരണ ഹാക്കിംഗ് ശ്രമമല്ല, മറിച്ച് സംഘടിതവും ലക്ഷ്യബോധമുള്ളതുമായ ഒരു സൈബർ ആക്രമണമാണ്.
വേൾഡ്പ്രസ് സൈറ്റുകളുടെ കാര്യത്തിൽ, Wordfence-ന്റെ നിരീക്ഷണത്തിൽ 2026 ഒക്ടോബർ 23 മുതൽ 27 വരെ 2,000-ത്തിലധികം IP വിലാസങ്ങളിൽ നിന്ന് ഏകദേശം 77,600 ആക്രമണ അഭ്യർത്ഥനകൾ രേഖപ്പെടുത്തി . എന്നിരുന്നാലും, ഇതുവരെ വേൾഡ്പ്രസ് സൈറ്റുകൾ വിജയകരമായി വീഴ്ത്തിയതായി സ്ഥിരീകരിച്ചിട്ടില്ല . ഇത് ആശ്വാസകരമാണെങ്കിലും, പാച്ച് ചെയ്യാത്ത സെർവറുകൾ സുരക്ഷിതമാണെന്ന് ഇത് അർത്ഥമാക്കുന്നില്ല.
നിങ്ങൾ ഉടൻ ചെയ്യേണ്ടത്
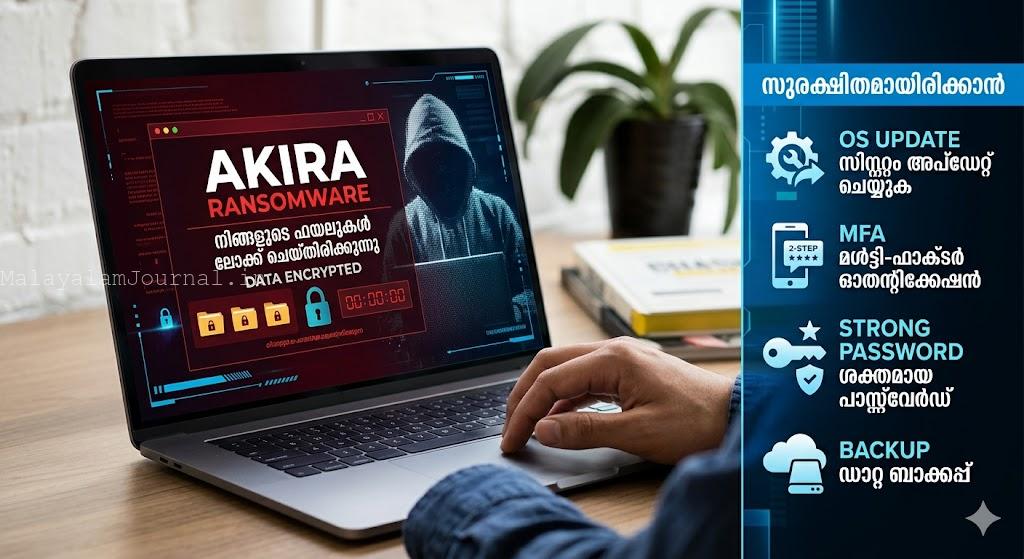
ഒരു വേൾഡ്പ്രസ് സൈറ്റ് ഉടമ എന്ന നിലയിൽ, നിങ്ങളുടെ ആദ്യ ചുവടുവയ്പ്പ് വ്യക്തമാണ്: നിങ്ങളുടെ PHP പതിപ്പ് പരിശോധിക്കുക. നിങ്ങളുടെ ഹോസ്റ്റിംഗ് പാനലിൽ (cPanel അല്ലെങ്കിൽ അതുപോലുള്ള ടൂളുകൾ) PHP പതിപ്പ് കാണാം. നിങ്ങളുടെ പതിപ്പ് 8.5.12, 8.4.27, 8.3.36 അല്ലെങ്കിൽ 8.2.35 എന്നിവയിൽ കുറവാണെങ്കിൽ, ഉടൻ തന്നെ അപ്ഗ്രേഡ് ചെയ്യുക . അപ്ഗ്രേഡിന് ശേഷം, PHP-FPM അല്ലെങ്കിൽ Apache പ്രോസസുകൾ റീസ്റ്റാർട്ട് ചെയ്യണമെന്ന് ഉറപ്പാക്കുക, അല്ലാത്തപക്ഷം പാച്ച് പ്രാബല്യത്തിൽ വരില്ല.
ഉടൻ അപ്ഗ്രേഡ് ചെയ്യാൻ കഴിയില്ലെങ്കിൽ, ഒരു താൽക്കാലിക നടപടി എന്ന നിലയിൽ, നിങ്ങളുടെ php.ini ഫയലിൽ session.upload_progress.enabled = 0 ക്രമീകരിക്കുക . ഇത് പ്രധാന ആക്രമണ പാത അടയ്ക്കും, പക്ഷേ ഇത് ഒരു പൂർണ്ണ പരിഹാരമല്ല. പൂർണ്ണ സുരക്ഷയ്ക്ക് പാച്ച് മാത്രമാണ് പരിഹാരം.
PHP2Shell: ലോകമെമ്പാടുമുള്ള വെബ്സൈറ്റുകൾക്ക് ഭീഷണിയായ പുതിയ സൈബർ ആക്രമണം – അവസാന വാക്ക്
സൈബർ സുരക്ഷ എന്നത് “ഒരിക്കൽ ചെയ്താൽ മതി” എന്നതല്ല, അത് തുടർച്ചയായ ഒരു പ്രക്രിയയാണ്. PHP2Shell ന്റെ കാര്യത്തിൽ, പാച്ച് ചെയ്യാത്ത ഓരോ ദിവസവും നിങ്ങളുടെ സൈറ്റ് അപകടത്തിലാണ്. ഇപ്പോൾ തന്നെ നിങ്ങളുടെ PHP പതിപ്പ് പരിശോധിക്കുക, ആവശ്യമെങ്കിൽ അപ്ഗ്രേഡ് ചെയ്യുക. നിങ്ങളുടെ വെബ്സൈറ്റിന്റെ സുരക്ഷ നിങ്ങളുടെ കൈകളിലാണ്. ഇനി കക്കാൻ വരുന്നവൻ കഴിവുള്ളവൻ എങ്കിൽ , കൊണ്ട് പോയിരിക്കും , അത് എന്റെ വെബ്സൈറ്റ് ആണെങ്കിലും നിന്റെ ആണെങ്കിലും …
PHP2Shell: A Critical Threat to Millions of Websites
PHP2Shell refers to two critical remote code execution vulnerabilities, CVE-2026-109618 and CVE-2026-109619, affecting PHP versions from 5.4 to 8.5.11. These flaws allow unauthenticated attackers to execute arbitrary code on vulnerable servers through crafted HTTP requests. Patched on October 21, 2026, in PHP 8.5.12, 8.4.27, 8.3.36, and 8.2.35, the vulnerabilities have since been exploited in the wild, including a campaign that compromised 25 servers across four countries. WordPress site owners must verify their PHP version and update immediately, as temporary mitigations like disabling session.upload_progress are insufficient for complete protection.
#PHP2Shell #PHPSecurity #WordPressSecurity #CyberSecurity #RCE #Vulnerability #WebSecurity #InfoSec #PHP #SecurityPatch
Outward Links (English):
- Official PHP Security Release: https://www.php.net/archive/2026.php#2026-10-21-5 -1
- Wordfence PHP2Shell Analysis: https://www.wordfence.com/blog/2026/10/php2shell-update-still-no-confirmed-wordpress-compromises-and-answers-to-the-questions-were-hearing-most/ -4
PHP2Shell, PHP vulnerability, WordPress security, RCE, security patch, CVE-2026-109618, CVE-2026-109619, PHP update, web security, cyber threat , PHP security update , CVE-2026-109618 , WordPress PHP vulnerability , Remote code execution PHP , PHP 8.5.12 patch ,